با سلام
با اضافه کردن
<location path="admin">
    <system.web>
      <authorization>
        <allow roles="admin"/>
        <deny users="*"/>
      </authorization>
    </system.web>
  </location>
و یا استفاده از
[Authorize(Roles = "admin")]
هنوز کاربران عادی می توانند به قسمت Admin وارد شوند . همه کد رو چک کردم . به نظر شما کجای کار ایراد داره ؟ کدوم قسمت رو باید برم بررسی کنم.
با تشکر
سلام از کجا بفهمیم احراز هویت فعال هست یا نه ؟؟؟؟؟ کاربر جاری هم کاربر عادی هستش
بدون لاگین سعی کنید وارد بشید
یا نام کاربر لاگین شده را بدست بیارید
مشکل کار من اونجا بود که کاربرا یوزر نیم یکسان داشتن
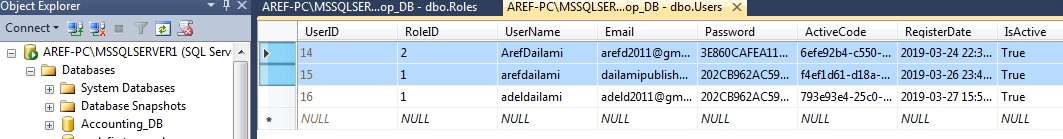
ولی ایمیلشون یکسان نیست چرا سیستم متوجه نشده که کاربران متفاوت هستن ؟؟؟؟

 مخصوص اعضای ویژه